Tag: visualizacao unica

  • Análise forense do iPhone de Daniel Vorcaro: o que se sabe

    Análise forense do iPhone de Daniel Vorcaro: o que se sabe

    O caso do iPhone de Daniel Vorcaro mostra por que uma análise forense de iPhone não pode ser resumida à ideia de que uma ferramenta “desbloqueou o aparelho e recuperou tudo”. A documentação pública da Polícia Federal registra um iPhone 17 Pro, o IPJ-A nº 3298613/2026, o Laudo nº 4281/2025-SETEC/SR/PF/SP, o uso do IPED 4.2.2 e a disponibilização de resultados pelo Cellebrite Reader 10.7.1.5013.

    O ponto central é outro: o material descreve uma cadeia de processamento e correlação entre logs, uso de aplicativos e arquivos temporários. Isso permite discutir como determinados eventos foram reconstruídos, mas não autoriza presumir qual foi a modalidade exata de aquisição, que GrayKey tenha sido utilizada ou que toda mensagem apagada tenha sido restaurada. Para a defesa, essa distinção define quais perguntas técnicas ainda precisam ser feitas.

    O que a documentação pública confirma sobre o iPhone de Daniel Vorcaro

    A fonte primária disponível é uma cópia do IPJ-A nº 3298613/2026, documento da Polícia Federal hospedado pelo Poder360. Ela trata de um aparelho Apple iPhone 17 Pro relacionado ao procedimento analisado, com referência ao Termo de Apreensão nº 4473731/2025 e ao Laudo nº 4281/2025-SETEC/SR/PF/SP. O aparelho teria sido apreendido em 18 de novembro de 2025, enquanto o IPJ-A está datado de 27 de agosto de 2026.

    Segundo o relatório, o material extraído foi processado com o Indexador e Processador de Evidências Digitais, o IPED versão 4.2.2. Os resultados também foram disponibilizados para revisão no Cellebrite Reader versão 10.7.1.5013. O laudo mencionado registra valores hash associados aos dados obtidos, permitindo uma verificação de integridade do objeto digital ou do conjunto ao qual esses valores se referem.

    Essas informações confirmam ferramentas de processamento e visualização, mas não descrevem, por si sós, toda a etapa anterior. O IPJ-A público não identifica com precisão a modalidade de aquisição nem informa, de forma textual, qual ferramenta foi usada inicialmente para obter os dados do aparelho.

    Essa é uma diferença importante entre fato documentado e hipótese. A documentação confirma o tratamento posterior do material; não permite concluir automaticamente que houve extração física, sistema de arquivos, imagem bit a bit, espelhamento integral ou uso de determinado produto de acesso.

    A análise forense em camadas: do aparelho apreendido ao dado pesquisável

    Uma análise tecnicamente organizada pode ser compreendida como um fluxo em camadas:

    1. Preservação operacional: redução de alterações posteriores e registro do estado do dispositivo.
    2. Acesso eventual: obtenção de acesso ao aparelho ou a determinados dados, mediante código, autenticação, exploração ou outro método documentado.
    3. Aquisição: cópia ou coleta de dados por uma modalidade específica, como lógica ou sistema de arquivos.
    4. Recuperação de artefatos: localização de bancos de dados, caches, logs, arquivos temporários, notificações, thumbnails ou fragmentos remanescentes.
    5. Processamento e indexação: organização, parsing, OCR, pesquisa e classificação dos elementos coletados.
    6. Correlação: associação entre horários, aplicativos, arquivos e eventos.
    7. Interpretação: formulação de uma conclusão pericial, com indicação das limitações e do grau de inferência.

    O NIST SP 800-101 Rev. 1 sobre perícia em dispositivos móveis é uma referência útil para compreender essa separação entre preservação, aquisição, exame, análise e documentação. Na prática, misturar as camadas gera conclusões indevidas: uma ferramenta de processamento passa a ser tratada como ferramenta de desbloqueio; um relatório visualizado passa a ser confundido com a aquisição original; e um artefato derivado passa a ser apresentado como o arquivo nativo.

    No caso examinado, a documentação pública permite descrever com segurança as etapas de processamento e correlação. Já a sequência completa entre o aparelho apreendido e os primeiros dados obtidos depende do laudo, de anexos técnicos, dos relatórios de aquisição e dos registros de utilização das ferramentas.

    Preservação e isolamento: o que uma Gaiola de Faraday pode fazer

    O isolamento eletromagnético pode reduzir comunicações móveis, Wi-Fi ou Bluetooth e mitigar riscos de sincronização, comandos remotos ou alterações decorrentes de conectividade. Uma Gaiola de Faraday, quando adequadamente aplicada, é uma medida operacional de contenção; não é, por si só, uma prova de que o dispositivo permaneceu absolutamente imutável.

    O uso desse recurso no aparelho de Daniel Vorcaro não está confirmado pelo IPJ-A público analisado. Há reportagens sobre procedimentos envolvendo celulares em investigações relacionadas, mas uma alegação jornalística sobre prática geral não substitui o registro específico do aparelho, do equipamento utilizado, do período de isolamento e das verificações realizadas.

    Para uma auditoria, seria relevante saber quando o aparelho foi isolado, em que estado se encontrava, como foram documentadas as condições de energia e conectividade e quais medidas foram tomadas antes da aquisição. A ausência dessas informações pode afetar a auditabilidade do procedimento, mas não produz automaticamente uma consequência jurídica. O impacto depende do material disponível e da análise do caso concreto.

    Acesso ao iPhone não é o mesmo que descriptografar todos os dados

    Acesso, bypass de autenticação, aquisição de dados acessíveis e descriptografia são eventos tecnicamente distintos. Um aparelho pode permitir a coleta de determinados artefatos sem que isso signifique acesso irrestrito a todos os conteúdos protegidos, inclusive dados apagados ou protegidos por camadas específicas do sistema.

    A documentação da Apple sobre proteção e criptografia de arquivos em aplicativos demonstra que a disponibilidade de arquivos no iOS depende, entre outros fatores, do nível de proteção e do estado de autenticação. Isso não permite concluir qual mecanismo foi usado no caso concreto, mas impede generalizações sobre uma suposta “quebra” integral da proteção do iPhone ou do WhatsApp.

    Também não há base suficiente para afirmar que a Polícia Federal descriptografou universalmente as comunicações. O que o IPJ-A descreve é a correlação de registros, eventos de uso e arquivos residuais. Tecnicamente, essa pode ser uma explicação muito diferente da restauração integral de uma conversa original.

    Extração lógica, sistema de arquivos, física e imagem bit a bit

    As modalidades de aquisição produzem conjuntos de dados diferentes e têm limitações próprias. A terminologia precisa ser retirada do laudo e dos relatórios técnicos, não inferida pelo nome de uma ferramenta posteriormente utilizada para visualizar os resultados.

    Modalidade ou conceito Produto esperado Limite de interpretação no caso
    Extração lógica Dados disponibilizados por interfaces ou mecanismos de sincronização Não implica acesso a toda a estrutura do aparelho
    Sistema de arquivos Estruturas, bancos de dados e artefatos adicionais acessíveis Não equivale automaticamente a uma cópia integral da memória
    Extração física Dados obtidos em nível mais profundo, quando tecnicamente possível Não deve ser presumida em iPhone moderno sem registro expresso
    Imagem bit a bit Representação setor a setor de um meio, quando possível Não pode ser afirmada sem referência documental específica
    Processamento Indexação, parsing, OCR e organização do material já obtido Não identifica sozinho a modalidade de aquisição

    Em dispositivos modernos, criptografia, gerenciamento de chaves, proteção de dados, descarte e sobrescrição podem limitar o acesso a conteúdos eliminados. Por isso, chamar um resultado de “extração integral” ou “espelhamento” sem apoio documental pode exagerar o que efetivamente foi coletado.

    A presença do Cellebrite Reader não resolve essa questão. A documentação oficial do Cellebrite Reader o descreve como ferramenta para abrir, pesquisar, filtrar e revisar relatórios compatíveis. Sua presença informa algo sobre a disponibilização ou visualização dos resultados, mas não prova isoladamente qual produto realizou a aquisição original.

    O papel possível de Cellebrite e GrayKey — e o que permanece não confirmado

    É necessário separar quatro planos: a capacidade geral de uma ferramenta, a possibilidade de seu uso, o procedimento efetivamente executado e o artefato encontrado. Confundir esses planos é uma das principais fontes de erro na leitura de perícias digitais.

    No material público, o Cellebrite Reader aparece como instrumento de revisão dos resultados. Isso não significa que o Reader tenha desbloqueado o iPhone ou realizado a extração. Também não permite concluir, sem relatório específico, se uma solução Cellebrite foi usada na aquisição inicial ou qual módulo teria sido empregado.

    GrayKey, por sua vez, é frequentemente associada a soluções de acesso e aquisição em determinados cenários de dispositivos móveis. No entanto, o IPJ-A público consultado não menciona GrayKey. Reportagens podem registrar que a ferramenta é utilizada em contextos semelhantes, mas isso não confirma seu uso no aparelho analisado, sua versão, seu módulo ou a ordem de eventual utilização.

    A formulação tecnicamente adequada é: GrayKey pode ser uma possibilidade ou uma capacidade geral relevante para compreender o tema, mas seu uso no caso Daniel Vorcaro permanece não confirmado pela documentação apresentada. Para transformar a hipótese em fato, seria necessário localizar registro de utilização, log de ferramenta, relatório de aquisição ou referência expressa no laudo.

    Como logs, uso de aplicativos e PDFs temporários foram correlacionados

    O aspecto mais informativo do IPJ-A está na correlação entre categorias de artefatos. O relatório menciona dados classificados como “Logs” e “Uso de Aplicativos”, além de arquivos PDF em diretórios temporários. Esses elementos foram relacionados a eventos de abertura e fechamento de aplicativos, capturas de tela e envio de mensagens pelo WhatsApp.

    A reconstrução descrita associa textos redigidos no aplicativo Notas à transformação em imagens ou screenshots e, posteriormente, a ações envolvendo mensagens de visualização única. Também são mencionados PDFs temporários com conteúdo correspondente a textos apresentados no aplicativo Notas.

    O valor dessa análise não está em um arquivo isolado. Está na convergência entre origem, horário, aplicativo, caminho do arquivo e demais eventos. Um PDF temporário pode ser um vestígio relevante, mas não é automaticamente o texto nativo do aplicativo, nem prova isolada de quem o criou, enviou ou visualizou.

    A força da inferência depende de fatores como precisão dos timestamps, fuso horário, sincronização do sistema, origem dos logs, consistência entre os artefatos e possibilidade de reprodução. Também é necessário distinguir o que foi diretamente encontrado do que foi interpretado a partir da sequência.

    O que significa recuperar dados apagados ou de visualização única

    “Recuperar uma mensagem apagada” pode significar coisas diferentes. Pode envolver a localização de uma cópia residual, uma base de dados, um cache, uma notificação, um thumbnail, um arquivo temporário, um screenshot ou um fragmento. Nenhuma dessas possibilidades equivale automaticamente à restauração da conversa original.

    Em aplicativos e sistemas modernos, o conteúdo eliminado pode deixar vestígios em locais distintos, mas também pode ser sobrescrito, cifrado, descartado ou permanecer inacessível. A disponibilidade depende do sistema operacional, do aplicativo, do tempo decorrido, do uso posterior do aparelho e da modalidade de aquisição.

    Por isso, é importante distinguir a recuperação de mensagens apagadas do WhatsApp em sentido amplo da recuperação do conteúdo nativo de uma conversa específica. O procedimento de outro caso não deve ser transferido automaticamente para o iPhone de Daniel Vorcaro. Aqui, a documentação disponível sustenta a descrição de artefatos e correlações, não a promessa de recuperação total de todas as mensagens apagadas ou de visualização única.

    Para aprofundar a diferença entre arquivos derivados e conteúdos nativos, é útil examinar os limites probatórios de artefatos digitais não nativos. A questão não é desvalorizar automaticamente o artefato, mas definir exatamente o que ele representa e quais inferências permite.

    Como o IPED 4.2.2 transforma vestígios em material analisável

    O IPED atua principalmente depois que os dados foram obtidos. Ele pode processar e indexar arquivos, metadados, bases de aplicativos, textos reconhecidos por OCR e eventos temporais, permitindo pesquisa e organização do conjunto. Também pode apoiar a identificação de relações entre artefatos e a construção de linhas do tempo.

    As notas de versão do IPED 4.2.2 ajudam a contextualizar o projeto e seus recursos. Ainda assim, a existência de determinada funcionalidade na ferramenta não prova que ela foi aplicada de uma maneira específica no caso. É necessário observar os parâmetros, os módulos, os resultados gerados e os arquivos de saída efetivamente utilizados.

    OCR, por exemplo, converte uma representação visual em texto pesquisável. Esse texto reconhecido pode ser extremamente útil para localizar termos, mas pode conter erros, omissões ou ambiguidades. O resultado do OCR não deve ser confundido com o arquivo original nem com uma transcrição perfeita.

    O mesmo vale para parsing e metadados. Um parser organiza informações segundo regras próprias; um timestamp pode refletir criação, modificação, acesso, sincronização ou registro de evento; e uma linha do tempo é uma representação analítica, não uma testemunha independente do significado jurídico da ação.

    O que uma assistência técnica deve auditar no laudo e nos arquivos extraídos

    Para uma equipe de defesa, a pergunta não deve ser apenas “qual ferramenta foi usada?”. Uma auditoria técnica precisa reconstruir o caminho entre o aparelho, a aquisição, o processamento e a conclusão. Entre os pontos relevantes estão:

    • identificação do aparelho, estado de bloqueio, versão do iOS e condições de apreensão, quando documentados;
    • método e modalidade de aquisição efetivamente registrados;
    • arquivos originários, relatórios de aquisição e formatos de saída;
    • versões das ferramentas, módulos, parâmetros e registros de execução;
    • hashes e o objeto exato ao qual cada valor se refere;
    • conversões, exportações, OCR, parsing e filtros aplicados;
    • origem dos logs, precisão dos timestamps, fuso horário e sincronização;
    • distinção entre conteúdo nativo, cópia, screenshot, PDF temporário e índice;
    • possibilidade de reproduzir ou revisar a análise a partir dos materiais disponibilizados.

    Nesse contexto, a contra perícia técnica em computação forense não consiste em substituir uma conclusão por outra sem método. Consiste em verificar se o caminho técnico é rastreável, se os dados suportam a inferência apresentada e se as limitações foram explicitadas.

    Hashes são importantes para verificar a integridade do objeto digital ou conjunto ao qual se referem. Mas não comprovam, isoladamente, a autoria do conteúdo, a autenticidade de todo o contexto ou a correção da interpretação. Para compreender a dimensão de preservação e rastreabilidade, veja também a discussão sobre cadeia de custódia em evidências digitais.

    A documentação incompleta pode limitar a reprodução e o contraditório técnico. Isso não equivale automaticamente à nulidade da prova. A consequência jurídica depende do caso concreto, do conjunto probatório e da avaliação processual; tecnicamente, o ponto inicial é identificar qual etapa não pode ser auditada e qual impacto essa lacuna produz sobre a conclusão.

    Artefato, correlação e conclusão: onde termina a técnica

    Uma perícia digital precisa separar três níveis. O primeiro é a constatação: um arquivo, log, registro ou metadado foi localizado. O segundo é a correlação: esse elemento coincide temporal ou funcionalmente com outros artefatos. O terceiro é a conclusão: o examinador atribui significado ao conjunto, inclusive sobre autoria, intenção ou contexto.

    Esses níveis não são equivalentes. Um log pode registrar que um aplicativo foi aberto; um PDF pode conter determinado texto; uma sequência temporal pode indicar compatibilidade entre ações. Ainda assim, a conclusão sobre quem produziu o conteúdo, quem o enviou ou qual era sua intenção exige avaliação do conjunto e não decorre automaticamente de um único vestígio.

    A documentação do caso Daniel Vorcaro é relevante justamente porque permite observar essa passagem entre dados brutos, processamento e interpretação. Ela confirma o uso do IPED 4.2.2, do Cellebrite Reader 10.7.1.5013, a referência ao Laudo nº 4281/2025 e a correlação de logs, uso de aplicativos e arquivos temporários. Ao mesmo tempo, deixa em aberto a modalidade inicial de aquisição e não confirma o uso de GrayKey ou de Gaiola de Faraday.

    Em uma análise forense de iPhone, o nome da ferramenta é apenas uma parte da explicação. O ponto decisivo é saber qual dado foi obtido, de onde veio, como foi preservado, que processamento recebeu, quais correlações sustentam a narrativa e onde começam as inferências. Essa é a diferença entre uma prova digital apenas apresentada e uma prova digital tecnicamente auditável.

    Perguntas frequentes

    O IPED desbloqueia o iPhone de Daniel Vorcaro?

    A documentação pública o apresenta como indexador e processador dos dados analisados. Não há base, no material fornecido, para descrevê-lo como ferramenta de desbloqueio ou aquisição inicial do aparelho.

    A presença do Cellebrite Reader prova que houve extração física do iPhone?

    Não. O Reader serve à abertura, pesquisa e revisão de relatórios compatíveis. Sua presença não identifica sozinha a modalidade de aquisição nem comprova imagem física, sistema de arquivos ou imagem bit a bit.

    GrayKey foi comprovadamente utilizada no caso Daniel Vorcaro?

    Não pelo IPJ-A público analisado. A ferramenta pode ser mencionada em reportagens ou como capacidade geral, mas seu uso no aparelho exige confirmação documental específica.

    Recuperar uma mensagem apagada significa restaurar a conversa original do WhatsApp?

    Não necessariamente. A recuperação pode envolver cópias residuais, caches, notificações, arquivos temporários, screenshots ou fragmentos. É preciso verificar a origem e a natureza do artefato encontrado.

    Qual é a diferença entre artefato encontrado, correlação temporal e conclusão pericial?

    O artefato é o dado localizado; a correlação relaciona esse dado a outros elementos; e a conclusão interpreta o conjunto. Cada etapa exige justificativa própria e não deve ser apresentada como consequência automática da anterior.

    Precisa avaliar tecnicamente uma prova digital?

    Se a prova digital do seu caso envolve extração de celular, logs, arquivos temporários, hashes ou dúvidas sobre a metodologia empregada, uma avaliação técnica independente pode ajudar a delimitar o que foi efetivamente obtido e quais conclusões são auditáveis. A LOPES PERÍCIAS atua na análise especializada de provas digitais e na Assistência Técnica Criminal.
  • Extração forense de iPhone: o que o caso Vorcaro documenta

    Extração forense de iPhone: o que o caso Vorcaro documenta

    No caso Daniel Vorcaro, a extração forense de iPhone não aparece como uma operação única capaz de desbloquear o aparelho, copiar tudo e recuperar automaticamente cada mensagem. O relatório público descreve um fluxo em camadas: preservação do dispositivo, acesso, aquisição, processamento e interpretação de diferentes artefatos.

    Essa distinção é essencial porque o material analisado não registra a recuperação integral do texto das mensagens efêmeras. Segundo a cópia pública do relatório da Polícia Federal hospedada por terceiro, a sequência temporal foi reconstruída pela correlação entre logs do sistema, registros de uso de aplicativos e PDFs temporários gerados pelo iOS. O documento também menciona o IPED 4.2.2 e o Cellebrite Reader 10.7.1.5013, mas não confirma o uso de GrayKey nem identifica, por si só, o método de aquisição inicial.

    Para quem precisa auditar uma prova digital, o ponto central é separar o que foi preservado, acessado, extraído, recuperado, processado e inferido. Essas etapas não são equivalentes.

    O que foi documentado sobre o iPhone analisado no caso Daniel Vorcaro

    O relatório público identifica o aparelho como um Apple iPhone 17 Pro, apreendido em 18 de novembro de 2025, e relaciona a análise ao Laudo nº 4281/2025-SETEC/SR/PF/SP e à Informação de Polícia Judiciária de Análise nº 3298613/2026.

    Entre os elementos documentados estão a utilização do IPED versão 4.2.2 e do Cellebrite Reader versão 10.7.1.5013 no tratamento, processamento ou visualização do material obtido. O relatório também registra que o conteúdo textual das mensagens efêmeras não foi recuperado integralmente. Em vez disso, a análise correlacionou vestígios distintos para reconstruir uma sequência temporal.

    Essa formulação deve ser preservada com cuidado. Não é tecnicamente adequado dizer, sem qualificação, que todas as mensagens foram “recuperadas” ou que o aparelho foi integralmente acessado. Um PDF temporário pode registrar uma etapa do processo; um log pode indicar um evento do sistema; um registro de uso pode situar a atividade de um aplicativo. Nenhum desses elementos é automaticamente o texto original da mensagem.

    Também é importante distinguir a proveniência documental. A fonte pública utilizada para essa descrição é uma cópia de documento oficial hospedada por terceiro, e não uma página institucional da Polícia Federal. Já a nota pública da própria Polícia Federal informa o encaminhamento de cópias dos dados extraídos ao Supremo Tribunal Federal, diferenciando essas cópias do material original mantido sob custódia institucional.

    As cinco camadas da análise forense de um iPhone

    Na prática pericial, a análise de um dispositivo móvel pode ser organizada em cinco camadas. Elas se relacionam, mas cumprem funções diferentes:

    Camada Finalidade Exemplos de recursos ou artefatos O que não permite concluir isoladamente
    Preservação e isolamento Reduzir alterações e comunicações externas Bolsa ou gaiola de Faraday, lacres e registros Que o aparelho foi desbloqueado ou que ocorreu apagamento remoto
    Acesso Tornar disponíveis dados protegidos, quando tecnicamente possível Senha, estado BFU ou AFU, soluções compatíveis Que todo o conteúdo foi obtido
    Aquisição Copiar conjuntos de dados do dispositivo ou de fontes associadas Extração lógica, sistema de arquivos, backup ou imagem Que a cópia contém tudo o que já existiu no aparelho
    Processamento Organizar, indexar e tornar pesquisável o material IPED, OCR, parsing e visualizadores Que o software criou ou autenticou o dado originário
    Interpretação Correlacionar artefatos e formular uma sequência técnica Logs, timestamps, PDFs e linha do tempo Autoria, intenção, leitura ou responsabilidade jurídica automática

    O resultado final depende da cadeia inteira. Uma deficiência em uma etapa pode limitar as seguintes, mas seu impacto precisa ser demonstrado tecnicamente, sem transformar qualquer limitação em nulidade automática.

    Isolamento por radiofrequência: o que a gaiola de Faraday faz e não faz

    A gaiola, bolsa ou caixa de Faraday é uma medida de preservação. Seu objetivo é reduzir a comunicação do aparelho com redes celulares, Wi-Fi, Bluetooth ou outros canais de radiofrequência, diminuindo riscos de sincronizações, recebimento de comandos e alterações remotas durante a custódia.

    Isso não significa que o recipiente seja uma proteção absoluta. A eficácia depende do tipo de material, da vedação, da condição do dispositivo, das interfaces disponíveis e do procedimento adotado. Conexões físicas, falhas de isolamento ou canais não contemplados podem alterar o resultado.

    O ponto mais importante é funcional: isolamento RF não desbloqueia o iPhone, não contorna senha, não realiza aquisição forense e não recupera mensagens. Ele preserva uma condição do aparelho enquanto as próximas etapas são planejadas e documentadas. As boas práticas do SWGDE sobre preservação e aquisição de dispositivos móveis tratam justamente da necessidade de considerar isolamento, estado do aparelho, criptografia e documentação do procedimento.

    Acesso, bypass e estados BFU e AFU

    Acesso é a etapa em que se busca disponibilizar dados que podem estar protegidos por senha, criptografia ou mecanismos de segurança do sistema. Bypass, por sua vez, é uma expressão usada para descrever técnicas ou soluções destinadas a contornar determinadas barreiras de acesso em dispositivos compatíveis. A viabilidade depende de fatores como modelo, versão do iOS, estado de bloqueio, chaves disponíveis, reinicialização e configuração do aparelho.

    BFU significa, em termos operacionais, o estado anterior ao primeiro desbloqueio depois de uma reinicialização. AFU corresponde ao estado posterior ao primeiro desbloqueio. Esses estados podem oferecer disponibilidades diferentes de chaves e artefatos. Por isso, saber apenas que um iPhone foi apreendido não é suficiente para concluir qual acesso era possível.

    GrayKey e iPhone aparecem associados em reportagens e discussões técnicas porque a GrayKey é uma solução comercial voltada ao acesso ou à extração de determinados dispositivos compatíveis. Porém, sua capacidade geral não demonstra seu uso em um caso específico. O laudo público analisado não confirma que GrayKey tenha sido utilizada no aparelho de Daniel Vorcaro. Também não permite afirmar que houve quebra integral da criptografia ou acesso completo ao conteúdo.

    A pergunta técnica correta, portanto, não é apenas “qual ferramenta consegue fazer isso?”. É: qual ferramenta foi efetivamente utilizada, em qual versão, com qual configuração, em qual estado do aparelho e com qual resultado documentado?

    Aquisição forense: lógica, sistema de arquivos, física e outros conjuntos de dados

    Aquisição é a etapa de obtenção de dados. Ela não deve ser confundida com acesso nem com interpretação. Diferentes métodos podem produzir conjuntos distintos de arquivos, bancos de dados, metadados, registros, contêineres e informações residuais.

    De forma simplificada:

    • a aquisição lógica normalmente depende das interfaces e dos dados disponibilizados pelo sistema operacional;
    • a aquisição de sistema de arquivos busca estruturas mais amplas de arquivos e contêineres acessíveis;
    • a aquisição física, quando tecnicamente viável, pode alcançar blocos de armazenamento e espaço residual, mas sua viabilidade e seu alcance dependem do dispositivo e do método empregado;
    • backups e fontes associadas podem conter dados úteis, embora não sejam equivalentes ao armazenamento atual do aparelho;
    • formatos processados, como relatórios ou contêineres de análise, podem ser derivados de uma aquisição anterior e não substituem automaticamente os arquivos originários.

    A expressão “extração total” deve ser usada somente quando houver documentação específica que sustente esse alcance. A existência de um relatório, de um arquivo processado ou de uma visualização organizada não prova que todo o armazenamento foi copiado.

    Para compreender essa diferença, é útil consultar as diferenças entre UFDR, imagem forense e dados brutos. O material entregue, o método de aquisição e os arquivos originários determinam o que pode ser auditado posteriormente.

    No caso analisado, o material público não identifica de forma suficiente o método de aquisição inicial nem a ferramenta responsável pelo acesso ao iPhone. Essa lacuna deve permanecer explícita. A presença posterior de um visualizador ou indexador não preenche, por si só, a ausência de um registro operacional.

    O papel da Cellebrite e o que a presença do Reader permite concluir

    O Cellebrite Reader é voltado à revisão, navegação e visualização de dados ou relatórios extraídos. Ele pode organizar informações para pesquisa e análise, mas não deve ser tratado como sinônimo de todo o ecossistema Cellebrite.

    O relatório público menciona o Cellebrite Reader 10.7.1.5013 no tratamento ou na visualização do material. Essa referência permite afirmar que o software foi associado ao exame documentado. Não permite concluir, isoladamente, que o Reader desbloqueou o aparelho, realizou a aquisição inicial ou produziu uma imagem física integral.

    Funções de acesso e aquisição podem pertencer a outros componentes, versões ou soluções. Para identificar o fluxo real, seria necessário examinar o laudo de extração, os relatórios operacionais, os arquivos gerados, os registros de versão, os parâmetros utilizados e os hashes correspondentes.

    A própria documentação institucional sobre revisão de evidências no Cellebrite Reader ajuda a separar a visualização do material das etapas anteriores de acesso e aquisição.

    O papel do IPED 4.2.2 no processamento da evidência

    O IPED — Indexador e Processador de Evidências Digitais — atua sobre material já disponível. Entre suas funções estão processamento, indexação, busca, organização de arquivos, interpretação de determinados formatos, OCR e apoio à análise temporal.

    Isso significa que o IPED pode tornar um conjunto de evidências pesquisável e relacionável. Ele pode localizar termos, organizar artefatos, extrair texto de imagens mediante OCR, processar formatos compatíveis e auxiliar na visualização de eventos. Não significa que o programa tenha desbloqueado o iPhone ou extraído diretamente os dados do aparelho.

    As notas técnicas e de versão do projeto, incluindo a referência ao IPED ReleaseNotes, são úteis para verificar recursos, compatibilidades e limitações da versão efetivamente empregada. A configuração do processamento também importa: filtros, módulos, parâmetros de OCR, formatos importados e tratamento de timestamps podem influenciar o resultado apresentado ao examinador.

    Na auditoria, é necessário separar o material originário dos produtos derivados. Um arquivo encontrado na aquisição não é a mesma coisa que o texto indexado pelo IPED; um texto produzido por OCR não é a mesma coisa que a imagem original; uma linha do tempo gerada pelo sistema não é a mesma coisa que cada registro bruto que a compõe.

    Como logs, PDFs temporários e registros de aplicativos formam uma linha do tempo

    No caso Vorcaro, o relatório descreve uma correlação entre logs do sistema, registros de uso de aplicativos e PDFs temporários gerados pelo iOS. Essa combinação pode ajudar a reconstruir uma sequência temporal quando o texto integral de uma mensagem efêmera não está disponível.

    O raciocínio pode ser representado assim: um registro de atividade situa o uso de determinado aplicativo; um log pode registrar um evento do sistema; um arquivo temporário pode preservar uma representação visual ou intermediária; e os timestamps podem permitir a comparação entre esses vestígios. A conclusão, porém, nasce da correlação e não da existência isolada de um único arquivo.

    Para quem atua na defesa, essa distinção é decisiva. Deve-se perguntar:

    • qual é a origem de cada artefato;
    • se o arquivo é originário ou derivado;
    • qual relógio produziu o timestamp;
    • qual fuso horário foi aplicado;
    • houve sincronização com servidor ou outro dispositivo;
    • o registro indica criação, abertura, envio, recebimento ou apenas processamento;
    • o resultado foi conferido contra a imagem ou o arquivo original;
    • houve revisão humana de eventuais erros de OCR?

    Uma linha do tempo é uma reconstrução analítica. Ela pode ser consistente e tecnicamente útil, mas permanece sujeita à qualidade dos registros, à sincronização do relógio, à interpretação dos eventos e às lacunas do conjunto de dados. A reconstrução pericial de mensagens de visualização única no iPhone aprofunda especificamente essa relação entre vestígios temporários e mensagens efêmeras.

    Também é pertinente considerar o que artefatos digitais não nativos podem ou não demonstrar. PDFs, capturas, cópias e resultados de OCR podem ser relevantes, mas precisam ser confrontados com a origem, os metadados disponíveis e o contexto de produção.

    O que significa recuperar um dado apagado ou efêmero

    “Recuperar” pode significar coisas diferentes em uma análise forense. Pode referir-se à obtenção de um conteúdo ativo, à localização de um arquivo residual, à identificação de um registro em banco de dados, à análise de cache, à leitura de um metadado ou à inferência baseada em vários vestígios.

    Essas situações não são equivalentes. Recuperar o texto original de uma mensagem é diferente de encontrar um registro de que um aplicativo foi utilizado. Localizar um PDF temporário é diferente de demonstrar que o conteúdo nele representado corresponde integralmente à mensagem original. Identificar um timestamp é diferente de provar quem praticou o ato relacionado àquele horário.

    A possibilidade de obter dados apagados ou efêmeros depende do aplicativo, do modelo do aparelho, da versão do iOS, do estado de bloqueio, da criptografia, da sobrescrição, do método de aquisição e do tipo de artefato preservado. Por isso, não é correto afirmar que mensagens apagadas ou efêmeras são sempre recuperáveis.

    No caso documentado, o ponto técnico é mais preciso: o texto das mensagens efêmeras não foi recuperado integralmente, e a sequência foi sustentada pela correlação de outros vestígios. Esse resultado pode ter valor analítico, mas não deve ser descrito como recuperação direta do conteúdo original.

    Um artefato também não prova automaticamente autoria, titularidade do aparelho, intenção, leitura, recebimento ou responsabilidade. Como referência complementar, vale examinar o que uma extração forense de celular demonstra sobre uma mensagem, especialmente para separar dado observado, inferência técnica e conclusão sobre o significado do evento.

    Como um advogado ou assistente técnico pode auditar a extração

    A auditoria começa antes da leitura das conclusões. O profissional precisa reconstruir o caminho percorrido pelo dado, desde a apreensão até o relatório final. Entre os documentos e elementos relevantes estão:

    1. identificação do aparelho, número de série, modelo e estado de conservação;
    2. registros de apreensão, lacres, armazenamento, transporte e acessos;
    3. documentação do isolamento e da preservação;
    4. método de aquisição efetivamente empregado;
    5. ferramenta, versão, licença ou configuração utilizada no acesso e na aquisição;
    6. arquivos originários, contêineres, relatórios e hashes;
    7. logs operacionais da extração e do processamento;
    8. parâmetros do IPED, do OCR, do parsing e da geração da linha do tempo;
    9. origem, fuso horário e tratamento dos timestamps;
    10. documentação sobre revisão humana, validação e possibilidade de reprodução independente.

    A cadeia de custódia em evidências digitais envolve mais do que a existência de um lacre. Ela inclui identificação, preservação, armazenamento, cópias, acessos, transformação de formatos e rastreabilidade das operações. O aprofundamento sobre cadeia de custódia em evidências digitais ajuda a contextualizar essa dimensão documental e metodológica.

    Na análise dos resultados, o assistente técnico deve formular perguntas que permitam distinguir constatação de interpretação: o que foi efetivamente encontrado? Em qual arquivo? Esse arquivo é originário? A ferramenta apenas o indexou ou também o transformou? O resultado pode ser reproduzido com os mesmos parâmetros? Existem artefatos contraditórios ou ausentes?

    A atuação do assistente técnico em computação forense pode ser relevante justamente nessa etapa de exame independente, formulação de quesitos e avaliação da coerência metodológica, sem antecipar qualquer resultado processual.

    Limites técnicos e probatórios da análise

    A extração e o processamento devem ser avaliados em sequência: constatação técnica, limitação identificada, possível impacto e análise jurídica. Se o laudo não informa o método de aquisição, isso pode reduzir a auditabilidade e dificultar a avaliação do alcance dos resultados. Não significa, automaticamente, que toda a prova seja nula ou imprestável.

    Da mesma forma, a ausência de um artefato pode decorrer de limitações do aplicativo, criptografia, sobrescrição, estado do dispositivo, configuração de coleta ou incompatibilidade de ferramenta. É preciso demonstrar qual hipótese é tecnicamente plausível e qual consequência ela produz no caso concreto.

    O fato de um relatório mencionar uma ferramenta não comprova todas as capacidades dessa ferramenta no aparelho analisado. O fato de um artefato existir não comprova, isoladamente, autoria ou intenção. E o fato de uma sequência temporal ser coerente não a transforma em prova infalível de cada evento ou de sua interpretação jurídica.

    O principal aprendizado do caso Vorcaro é metodológico: uma prova digital não deve ser avaliada apenas pelo nome da ferramenta ou pela conclusão apresentada no relatório. É necessário examinar a cadeia completa, os arquivos originários, os artefatos, as versões, os timestamps, as limitações e a forma como os dados foram correlacionados.

    Perguntas frequentes

    A gaiola de Faraday desbloqueia ou extrai os dados de um iPhone?

    Não. Ela reduz comunicações externas e riscos de alterações remotas durante a preservação, mas não realiza desbloqueio, bypass ou aquisição de dados. Sua eficácia também depende do recipiente e do procedimento adotado.

    O IPED consegue extrair dados diretamente de um iPhone?

    O IPED é voltado ao processamento, à indexação, à busca, ao OCR e à organização de evidências já disponíveis. Ele não deve ser descrito automaticamente como ferramenta de desbloqueio ou de aquisição direta do aparelho.

    A presença do Cellebrite Reader prova qual ferramenta desbloqueou o aparelho?

    Não. A presença do Reader indica associação com revisão ou visualização do material, mas não identifica sozinha o método inicial de acesso ou aquisição. Essa conclusão exige documentação operacional específica.

    Mensagens apagadas ou efêmeras sempre podem ser recuperadas em uma perícia digital?

    Não. A possibilidade depende do aplicativo, da criptografia, da sobrescrição, do estado do dispositivo, do método de aquisição e dos artefatos preservados. Um vestígio relacionado à mensagem também não equivale necessariamente ao seu texto original.

    Uma linha do tempo criada a partir de logs e arquivos temporários prova, sozinha, que um evento ocorreu?

    Não. Ela é uma reconstrução baseada nos registros disponíveis e precisa ser validada quanto à origem, aos timestamps, ao fuso horário, à sincronização e ao contexto. A interpretação final depende do conjunto probatório.

    A extração forense de iPhone é, portanto, apenas uma parte de um processo mais amplo. No caso Vorcaro, a compreensão adequada depende de separar isolamento, acesso, aquisição, processamento e interpretação — e de reconhecer que a reconstrução por artefatos não é a mesma coisa que a recuperação integral de uma mensagem. Essa distinção é o que permite avaliar a confiabilidade e a auditabilidade da prova sem atribuir ao dispositivo, à ferramenta ou ao relatório conclusões que eles não sustentam sozinhos.

    Precisa avaliar tecnicamente uma prova digital?

    Quando uma prova digital depende de arquivos temporários, logs, OCR ou correlações entre diferentes artefatos, uma análise técnica independente pode ajudar a esclarecer o método de aquisição, o material originário, as versões utilizadas e os limites da conclusão apresentada. A LOPES PERÍCIAS atua na avaliação técnica de provas digitais e na Assistência Técnica Criminal, conforme o escopo documentado de cada caso.

  • Lacre intacto significa prova digital íntegra? O que o caso Dark Horse revela sobre a cadeia de custódia

    Lacre intacto significa prova digital íntegra? O que o caso Dark Horse revela sobre a cadeia de custódia

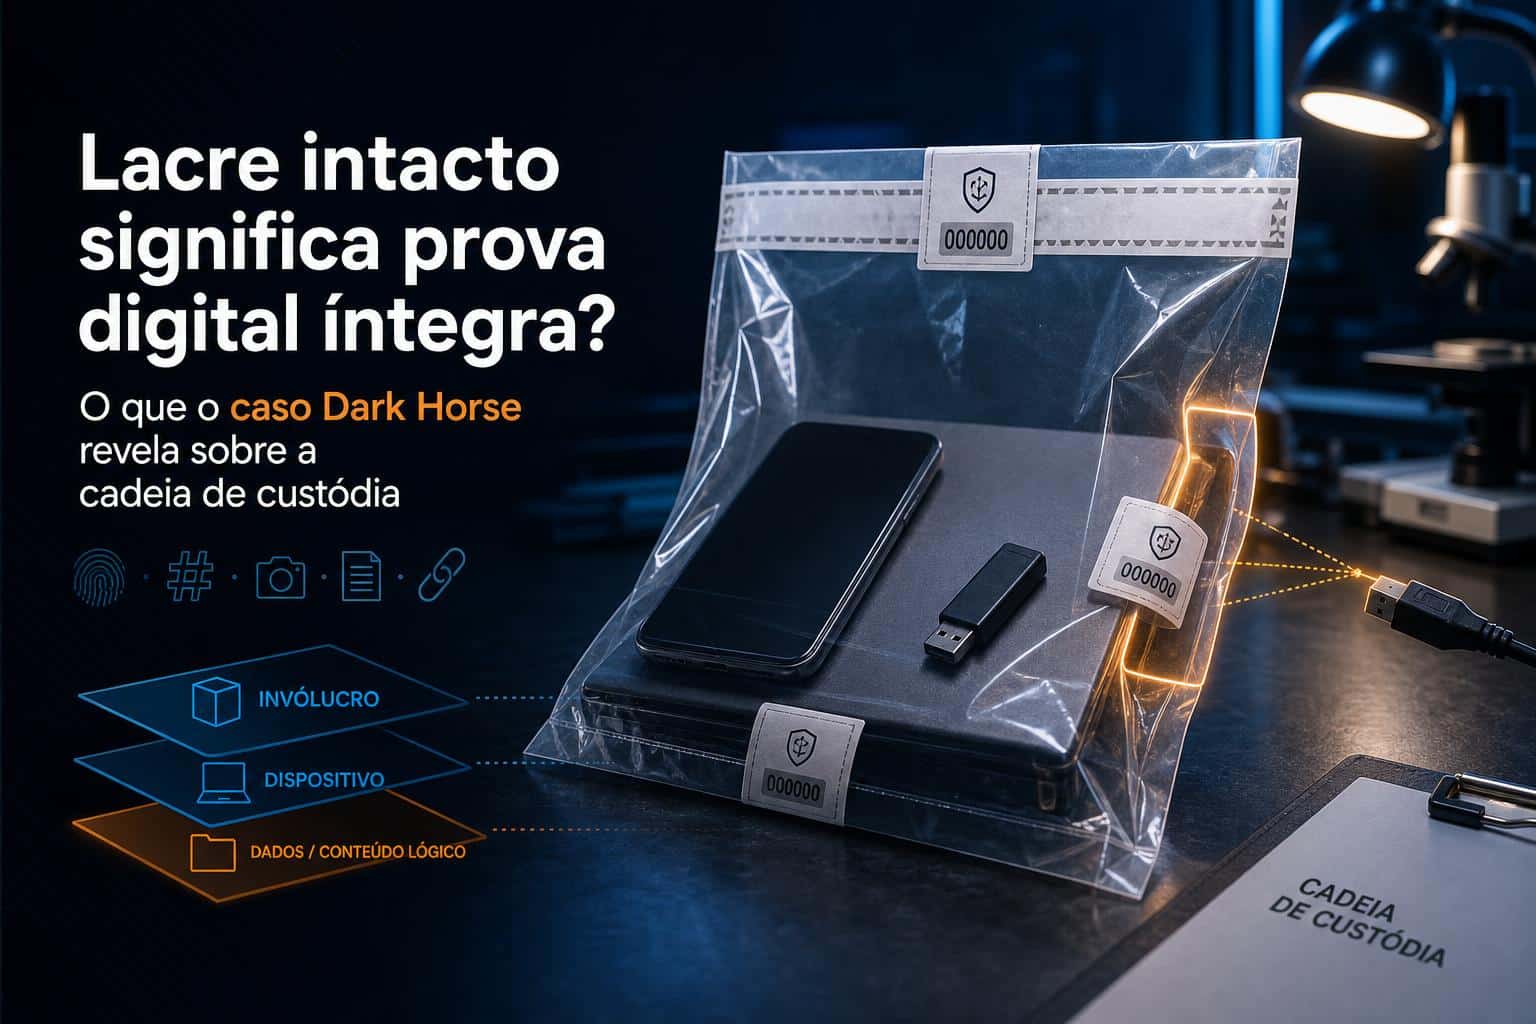
    Se era possível passar um cabo ou retirar uma mídia sem romper o lacre numerado, o que exatamente estava protegido: a embalagem, o dispositivo ou os dados? A pergunta resume o desafio técnico provocado pelo caso Dark Horse, no qual o Instituto de Criminalística de São Paulo recusou inicialmente 27 dispositivos eletrônicos por falhas nos invólucros.

    Segundo reportagens baseadas nos termos de recusa, o conjunto era composto por 13 pendrives, 9 notebooks e 5 celulares. Algumas embalagens apresentavam vãos que permitiam a retirada de peças ou a passagem de cabos sem rompimento aparente dos lacres numerados. Os objetos foram posteriormente devolvidos para readequação dos invólucros e aposição de novos lacres antes de novo encaminhamento à perícia.

    O ponto técnico, contudo, não é escolher imediatamente entre “a prova foi adulterada” e “nada aconteceu”. É separar três perguntas diferentes: havia possibilidade de acesso? Existem sinais de que o acesso ocorreu? E os exames conseguem demonstrar que os dados analisados correspondem ao estado original do vestígio?

    O que aconteceu com os dispositivos do caso Dark Horse

    A informação pública disponível indica que a recusa ocorreu em duas etapas, em 2 e 3 de junho de 2026, conforme documentos reportados pela imprensa. Em 8 de junho, a Polícia Civil teria registrado a devolução dos objetos para readequação das embalagens e colocação de novos lacres.

    A composição mais detalhada divulgada pela Folha de S.Paulo é de 27 dispositivos: 13 pendrives, 9 notebooks e 5 celulares. Outras reportagens mencionaram quantidades ou composições diferentes. Essa divergência, por si só, não demonstra irregularidade: a quantidade definitiva deve ser conferida nos termos oficiais de recusa, nas guias de remessa e nos inventários correspondentes.

    Também foi divulgada uma manifestação da Secretaria da Segurança Pública segundo a qual os dispositivos teriam sido lacrados nos locais das apreensões, na presença de testemunhas, e não teriam sofrido acesso, extração ou manipulação dos dados. Essa é uma posição institucional atribuída à secretaria, não uma constatação técnica independente. Para avaliar o que efetivamente ocorreu, é necessário examinar os registros individualizados de cada item.

    A própria recusa preventiva é tecnicamente relevante. Se o invólucro permitia alcançar o dispositivo, retirar uma mídia ou conectar um cabo sem romper o lacre, havia uma vulnerabilidade no acondicionamento. Isso não demonstra que alguém aproveitou a oportunidade, mas indica que o lacre, isoladamente, não constituía uma barreira física suficiente para impedir qualquer forma de acesso.

    O que a falha no invólucro efetivamente demonstra

    Um lacre numerado e aparentemente intacto pode demonstrar que aquele selo não foi rompido ou substituído de maneira aparente. Ele não prova necessariamente que todo o invólucro era fisicamente inacessível.

    Essa distinção é fundamental. A integridade do lacre responde, em parte, à pergunta sobre a continuidade visual do selo. Já a integridade do acondicionamento envolve a combinação entre embalagem, fechamento, resistência, ausência de aberturas relevantes e documentação do manuseio.

    Quando existe uma abertura que permite introduzir um objeto, retirar um pendrive ou passar um cabo, o risco muda. O invólucro deixa de funcionar como uma barreira física completa, ainda que o lacre permaneça aparentemente intacto. Em termos forenses, isso cria uma oportunidade técnica de acesso.

    Mas oportunidade não é ocorrência. A falha não comprova que um notebook foi ligado, que um celular foi desbloqueado, que um pendrive foi substituído ou que arquivos foram copiados, apagados ou alterados. Essas hipóteses exigem investigação técnica própria, com exame dos dispositivos, dos registros disponíveis e da trajetória documental do vestígio.

    Três camadas diferentes de integridade da prova digital

    A análise de uma possível cadeia de custódia em evidências digitais não deve tratar o lacre externo como prova suficiente sobre o conteúdo armazenado. É necessário separar pelo menos três camadas.

    Integridade do invólucro e do lacre

    A primeira camada diz respeito à embalagem. Devem ser examinados:

    • fotografias do invólucro antes e depois da readequação;
    • descrição das aberturas e da forma de fechamento;
    • numeração dos lacres originais e posteriores;
    • termos de apreensão, recebimento e recusa;
    • datas, horários e responsáveis pelo manuseio;
    • justificativa para a devolução e a relacração.

    Um lacre numerado pode ajudar a rastrear a continuidade documental, mas não substitui a avaliação da estrutura física da embalagem. A pergunta não é apenas se o selo foi rompido, mas se o conjunto permitia alcançar o objeto protegido.

    Integridade física do dispositivo

    A segunda camada envolve o estado observável do aparelho ou da mídia. Devem ser considerados modelo, número de série, IMEI quando aplicável, capacidade, etiquetas, fotografias, conectores, portas, danos, mídias removíveis e sinais de intervenção física.

    Também importa saber se o dispositivo estava ligado, desligado, bloqueado ou desbloqueado. O estado de energia pode influenciar a preservação de dados voláteis, a possibilidade de conexão e os vestígios gerados pelo sistema. Não é tecnicamente adequado presumir que os 27 itens estavam nas mesmas condições.

    A análise pode procurar sinais compatíveis com inicialização, conexão, sincronização ou uso recente. Entretanto, a presença de um artefato isolado não deve ser convertida automaticamente em prova de manipulação. Horários, fusos, atualizações automáticas, sincronizações e limitações dos próprios sistemas precisam ser considerados.

    Integridade lógica dos dados

    A terceira camada trata do conteúdo efetivamente analisado. Aqui entram o método de aquisição, a imagem forense ou cópia produzida, os hashes, os logs, os metadados, os relatórios das ferramentas, as versões utilizadas e a possibilidade de reexame independente.

    A diferença entre imagem forense, dados brutos e relatório de extração é especialmente importante. Uma imagem forense pode oferecer um conjunto mais amplo de dados para exame, enquanto uma cópia lógica pode se limitar ao que estava acessível por determinada interface ou configuração. A escolha do método afeta o alcance da análise e deve ser documentada.

    Uma extração também não deve ser confundida com todas as conclusões que se pretende extrair dela. O conteúdo encontrado em um aparelho pode exigir análise adicional para estabelecer origem, autoria, contexto, cronologia ou eventual alteração. Em situações envolvendo mensagens, por exemplo, é necessário separar o dado observado das inferências sobre quem o produziu e em que circunstâncias. Essa distinção é explorada em o que uma extração forense de celular realmente demonstra.

    Possibilidade de acesso não é prova de acesso

    A passagem de um cabo pelo invólucro cria uma possibilidade técnica. Ela pode permitir carregamento ou conexão, dependendo do dispositivo e de seu estado. Não demonstra, por si só, que o aparelho estava energizado, que foi reconhecido por outro equipamento, que estava desbloqueado ou que houve transferência de dados.

    Em um celular bloqueado, credenciais, criptografia, configurações de segurança e registros de pareamento podem limitar o alcance de uma conexão. Em um aparelho desbloqueado, a situação pode ser diferente. Mesmo assim, a conexão física não equivale automaticamente à extração ou à modificação de arquivos.

    A mesma cautela vale para a retirada de uma mídia. Se uma abertura permitia retirar um pendrive, surge uma hipótese física relevante: a mídia poderia ter sido removida. Mas a hipótese de substituição exige elementos adicionais, como comparação de identificadores, capacidade, características físicas, fotografias, conteúdo, hashes e registros de recebimento.

    A matriz correta de análise é progressiva:

    1. havia uma oportunidade física ou técnica de acesso?
    2. o estado do dispositivo permitia determinada operação?
    3. existem artefatos compatíveis com inicialização, conexão, desbloqueio ou transferência?
    4. há registros independentes que confirmem a cronologia?
    5. os dados examinados podem ser vinculados de modo confiável ao dispositivo apreendido?
    6. o método de aquisição permite reexame e validação dos resultados?

    Sem essa sequência, há risco de transformar uma vulnerabilidade em uma conclusão que os documentos não sustentam.

    Por que pendrives, notebooks e celulares exigem análises diferentes

    Pendrives e outras mídias removíveis

    Em pendrives, a retirada física é uma hipótese diferente daquela existente em um celular bloqueado. A análise deve conferir identificadores, características físicas, capacidade, etiquetas, fotografias e correspondência com os registros de apreensão.

    Na aquisição, quando aplicável, pode ser necessário utilizar bloqueador contra gravação e procedimento controlado de leitura. A imagem deve ser documentada, assim como os hashes calculados em momentos determinados. Ainda assim, o hash precisa estar vinculado de forma clara à mídia correta e ao procedimento realizado.

    Notebooks

    Em notebooks, devem ser considerados o estado ligado ou desligado, o armazenamento interno, portas de dados, contas de usuário, criptografia, dispositivos externos e riscos associados à inicialização. A inicialização de um computador pode modificar determinados artefatos, mas a simples existência de uma porta acessível não prova que ela foi utilizada.

    Logs de conexão USB, registros de inicialização e eventos do sistema podem contribuir para a reconstrução do histórico. Porém, horários, configurações, sincronizações e limitações de retenção precisam ser analisados antes de qualquer inferência.

    Celulares

    Nos celulares, o estado de energia, bloqueio, versão do sistema, criptografia, bateria e método de extração são determinantes. A aquisição pode ser lógica, física ou baseada em outros procedimentos, conforme o caso e a tecnologia disponível. Cada método tem alcance e limitações próprios.

    Também é necessário considerar que dispositivos móveis podem reagir de maneira diferente a conexões, carregamento, sincronização e tentativas de comunicação. Diretrizes como a NIST SP 800-101 Rev. 1 tratam de preservação, validação, aquisição e exame de dispositivos móveis, mas não substituem a documentação específica dos autos nem a legislação brasileira.

    O que deve ser conferido após a recusa e a relacração

    A relacração pode ser uma medida corretiva de preservação, mas não apaga o intervalo anterior nem elimina automaticamente a vulnerabilidade que existiu antes dela. Sua confiabilidade depende da qualidade da documentação que a acompanha.

    Documentos de custódia e acondicionamento

    Devem ser confrontados:

    • guias de apreensão e remessa;
    • termos de recusa e recebimento;
    • fotografias dos invólucros;
    • descrição das aberturas;
    • lacres originais e posteriores;
    • datas e horários de cada movimentação;
    • identificação dos responsáveis;
    • motivo da devolução;
    • registros de reembalagem e novo encaminhamento.

    A cadeia de custódia, prevista nos arts. 158-A a 158-F do Código de Processo Penal, é o conjunto de procedimentos destinado a manter e documentar a história cronológica do vestígio, desde o reconhecimento até o descarte. O Código de Processo Penal no Portal Planalto deve ser consultado em sua redação vigente.

    Laudos e registros de aquisição

    Os laudos devem permitir identificar quais dispositivos foram efetivamente examinados, por qual método, com quais ferramentas e sob quais parâmetros. É importante verificar a existência de:

    • imagens forenses ou cópias lógicas;
    • logs de aquisição;
    • relatórios das ferramentas;
    • versões de software e hardware;
    • hashes dos arquivos ou imagens;
    • critérios de validação;
    • arquivos produzidos;
    • documentação que vincule cada resultado ao dispositivo correspondente.

    O hash é útil para comparar a identidade de arquivos, imagens ou conjuntos de dados em momentos documentados. Se o valor coincide, os objetos comparados apresentavam os mesmos bits naquele contexto. Isso não prova, isoladamente, origem, autoria ou ausência de alteração anterior ao primeiro cálculo. Também não substitui a demonstração de que o hash corresponde exatamente ao dispositivo apreendido.

    Continuidade entre o material recusado e o analisado

    É necessário verificar a mesmidade: se o material que foi recusado, reembalado e posteriormente examinado é o mesmo material apreendido. Número de série, IMEI, modelo, capacidade, etiquetas, fotografias, descrição física, lacres e guias podem formar esse vínculo.

    A ausência de um único elemento não produz automaticamente uma conclusão definitiva. O que importa é avaliar o conjunto da documentação, a existência de elementos convergentes e a possibilidade de reexame independente.

    O papel da assistência técnica criminal

    A contra perícia técnica em informática não deve partir de uma conclusão previamente escolhida. Sua função pode incluir a reconstrução da trajetória do vestígio, o confronto entre documentos de custódia e laudos, a identificação de lacunas e a avaliação da repetibilidade dos exames.

    Na prática, o assistente técnico pode formular quesitos sobre:

    • estado de energia e bloqueio de cada dispositivo;
    • método de aquisição empregado;
    • ferramenta e versão utilizadas;
    • existência de imagem forense ou cópia lógica;
    • registros de conexão e inicialização;
    • logs de aquisição;
    • hashes e momento de seu cálculo;
    • correspondência entre identificadores físicos e dados apresentados;
    • documentação da relacração;
    • possibilidade de reprocessamento independente.

    Em exames de celulares, também pode ser útil consultar orientações sobre quesitos técnicos para perícias em celulares, sempre adaptando as perguntas ao dispositivo, ao estado documentado e ao objetivo da perícia.

    A falha na cadeia de custódia da prova digital torna tudo inválido?

    Não é possível responder automaticamente que sim. A falha no acondicionamento é tecnicamente relevante porque cria uma vulnerabilidade potencial e pode reduzir a confiabilidade da cadeia de custódia. Mas vulnerabilidade não é sinônimo de adulteração comprovada, e irregularidade documental não é sinônimo automático de nulidade.

    Os arts. 158-A a 158-F do CPP devem ser analisados em conjunto com o histórico concreto do vestígio. A jurisprudência do Superior Tribunal de Justiça também indica que irregularidades na cadeia de custódia não produzem necessariamente a mesma consequência em todos os casos. A avaliação pode considerar a confiabilidade do vestígio, a existência de adulteração, a possibilidade de verificação e eventual prejuízo à defesa.

    Isso não significa minimizar a falha. Em situações nas quais a ausência de preservação impede qualquer teste de confiabilidade sobre o conteúdo, o impacto pode ser mais grave. A questão é que essa conclusão depende dos documentos, dos exames e das circunstâncias concretas. A decisão sobre admissibilidade, exclusão ou valoração da prova pertence ao juízo competente.

    Perguntas frequentes

    Um lacre numerado intacto garante que o dispositivo não foi acessado?

    Não. Ele pode indicar que o selo não foi rompido ou substituído de forma aparente, mas não garante que o invólucro fosse fisicamente inacessível. É necessário examinar a embalagem, as aberturas e a documentação do acondicionamento.

    A possibilidade de passar um cabo prova que os dados foram alterados?

    Não. A passagem do cabo demonstra uma possibilidade de conexão, não o acesso efetivo, o desbloqueio, a extração, a transferência ou a alteração de arquivos.

    A relacração corrige automaticamente a falha anterior?

    Não. Ela pode ser uma medida corretiva, mas não apaga o intervalo anterior. Devem ser examinados os motivos, datas, responsáveis, lacres, fotografias, estado dos dispositivos e continuidade entre o material recusado e o analisado.

    O que um hash consegue provar em uma perícia digital?

    Um hash permite comparar a identidade de arquivos ou imagens em pontos documentados. Ele não prova, sozinho, a origem, a autoria ou a ausência de alteração anterior ao primeiro cálculo.

    Como verificar se o dispositivo apreendido é o mesmo que foi periciado?

    Por meio da combinação de número de série, IMEI, modelo, capacidade, etiquetas, fotografias, descrição física, lacres, guias e demais registros que permitam demonstrar a mesmidade do vestígio.

    Conclusão

    O caso Dark Horse mostra por que um lacre intacto não deve ser tratado como sinônimo automático de prova digital íntegra. Se havia uma abertura capaz de permitir a passagem de cabos ou a retirada de uma mídia, existia uma vulnerabilidade relevante no invólucro e uma oportunidade técnica que precisava ser registrada e investigada.

    Mas a possibilidade de acesso não é prova de acesso. A análise precisa avançar pelas três camadas: integridade do invólucro, estado físico do dispositivo e confiabilidade lógica dos dados. Também deve considerar o tipo de mídia, o estado de energia e bloqueio, os artefatos internos, o método de aquisição, os hashes, os logs, os laudos e a continuidade documental.

    Para advogados, partes e profissionais envolvidos em processos com evidências digitais, o caminho mais seguro é uma análise individualizada, dispositivo por dispositivo e documento por documento. A assistência técnica criminal pode contribuir para reconstruir o histórico do vestígio, apontar lacunas e avaliar se os exames disponíveis permitem sustentar a confiabilidade dos resultados — sem transformar uma falha de acondicionamento em conclusão automática sobre manipulação ou nulidade.